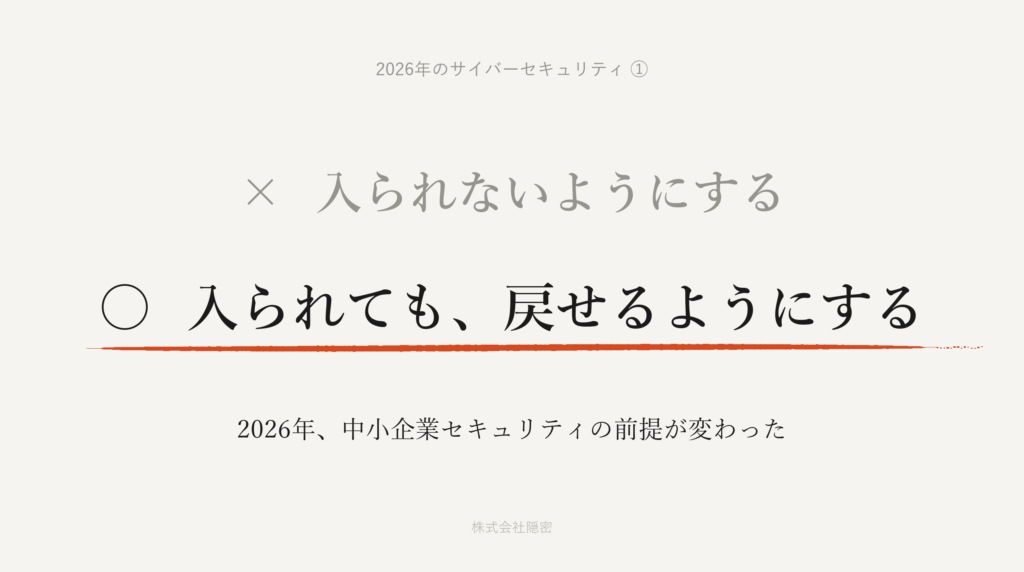
シリーズ「2026年のサイバーセキュリティ」第1回(全5回)
セキュリティの相談を受けるとき、いちばん多い反応は「うちみたいな会社が狙われますかね」です。
気持ちは分かります。うちも中小企業です。ただ、この1年で問いのほうが変わってしまいました。狙われるかどうかではなく、狙われても事業を続けられるか。国の文書も、中小企業向けのガイドラインも、2026年に揃ってそちらへ寄りました。
今日は、その「前提の変化」を整理します。少し制度の話が続きますが、最後は自社の現在地を測る3つの問いに着地します。
被害の中身が変わった
まず、守る対象の話からです。
これまで情報セキュリティといえば、心配の中心は情報漏えいでした。顧客名簿が流出した、メールを誤送信した。もちろん今も起きます。
ただ、IPA(情報処理推進機構)が2026年3月27日に公開した「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、改訂の理由をこう書いています。ランサムウェアによる被害の顕在化により、企業における被害は情報漏えいにとどまらず、企業の事業活動の停止にまで影響が拡大している、と。
漏れるかどうかではなく、止まるかどうか。これが公的な文書の書き出しに入ってきた、ということです。
止まると何が起きるか。受注が取れない、出荷できない、請求が立たない。売上が消えるだけでなく、納品を待っている取引先の予定まで巻き込みます。情報漏えいは謝罪と補償で終わることもありますが、事業停止は毎日が損失です。
国は1年で体制を作り替えた
同じ時期に、国の側も動いています。時系列で並べると、変化の速さが分かります。
- 2025年5月 ― サイバー対処能力強化法(正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」、令和7年法律第42号)と関連法が成立
- 2025年7月 ― 同法の一部施行に伴い、内閣官房に国家サイバー統括室(NCO)を設置
- 2025年12月23日 ― 新しいサイバーセキュリティ戦略を閣議決定
- 2026年5月18日 ― AI性能の高度化を踏まえた対策パッケージ「Project YATA-Shield」を公表
- 2026年7月31日 ― 年次計画「サイバーセキュリティ2026」を決定
1年ちょっとで、法律・司令塔・戦略・AI対応・年次計画がひと通り揃いました。行政の動きとしてはかなり速いほうです。
中小企業の立場でここから読み取るべきことは、個々の施策の中身よりも、国がサイバー攻撃を「事故」ではなく「継続的に対処し続ける対象」として扱い始めたという一点だと思っています。対処し続ける、ということは、終わりがないということでもあります。
もうひとつ、「Project YATA-Shield」の位置づけにも触れておきます。これはAI性能の高度化を踏まえて、政府横断で対策を強化するためのパッケージです。名前の派手さはさておき、政府が「攻撃側もAIを使う」という前提に立ったことのほうが重要です。
中小企業にとっての含意は単純です。文面の不自然さや送信元の違和感で見抜く、という守り方の効きが落ちていきます。日本語が上手いフィッシング、取引の文脈に合った偽の請求書。人の注意力に依存した対策ほど、先に限界が来ます。だからこそ、後半の回で扱う「そもそも危ない渡し方をやめる」という発想が要ります。
民間向けの指針も、同じ年に変わった
そして中小企業に直接効いてくるのが、冒頭に挙げたガイドライン第4.0版です。改訂で入った主な変更は3つあります。
- 「バックアップを取ろう!」を追加し、情報セキュリティ5か条を6か条にした
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の基本的な考え方を取り込んだ
- 中小企業のための人材確保・育成の実践ガイドブックを付録として追加した
改訂の背景として挙げられているのも、先ほどの事業停止に加えて、サプライチェーンを介した被害の拡大、そして中小企業の内部でセキュリティ対策を推進する人材の著しい不足です。
つまり、攻撃が変わった/取引の連鎖が狙われている/守る人がいない。この3つが同時に認識された改訂でした。
何が変わったのか、1枚で
言葉で書くと長いので、変化を整理します。
| これまで | 2026年以降 | |
|---|---|---|
| 主に警戒すべき被害 | 情報漏えい | 事業の停止 |
| 対策のゴール | 入られないようにする | 入られても戻せるようにする |
| 評価される範囲 | 自社の中 | 取引先を含めた連鎖の中 |
右の列は、これまでの延長線上にありません。「もっと頑張って防ぐ」ではなく、防ぎきれない前提でどう設計するかに変わっています。
「守る」と「続ける」は、やることが違う
ここが実務的にいちばん大事なところです。
入られないための対策と、入られても続けるための対策は、中身が違います。前者はウイルス対策ソフト、更新、パスワード、アクセス制限。後者はバックアップ、復旧手順、連絡体制、そして日々の業務プロセスそのものです。
6か条にバックアップが加わったのは、象徴的でした。しかもガイドラインが求めているのは「取っておく」ことではありません。戻せることを確かめておくことです。バックアップ機器は必要なときだけつなぐ、保管場所を分ける、復元できるか定期的に確認する。この「確認まで含めて1セット」という書き方が、レジリエンス(回復力)という言葉の実務的な意味だと思います。
取っていたけれど戻せなかった、は実際によくあります。詳しくは第3回で扱います。
中小企業に降りてくる3つの変化
制度の話を、自社の話に翻訳します。今回の変化は、中小企業には次の3つの形で届きます。
1. 取引先から聞かれるようになる
SCS評価制度は、自社の対策レベルを外部から見えるようにする仕組みです。★3・★4は2026年度末ごろの申請受付開始を目指すと公表されています。セキュリティが「社内のコスト」から「取引の条件」に変わる、という話です。第2回で扱います。
2. 「戻せること」を説明する必要が出てくる
止まったあとどうするかは、これまで聞かれませんでした。これからは聞かれます。第3回で扱います。
3. 日々のメールと資料の受け渡しが、いちばんの穴として残る
国の防御がどれだけ厚くなっても、機密ファイルをメールに添付して送っている限り、そこが最短の抜け道になります。第4回・第5回で扱います。
演習:自社の現在地を、3つの問いで確かめる
今日の内容を、明日の会議で使える形にします。担当者に3つだけ聞いてみてください。
- いま全部のパソコンとサーバーが使えなくなったら、何日で業務に戻せますか
- そのバックアップから実際に戻せることを、最後に確かめたのはいつですか
- 今月、機密情報の入ったファイルをメールに添付して社外へ送ったのは何件ですか
答えが出てこなくても問題ありません。出てこないこと自体が現在地です。この3問は、そのまま第3回・第4回の入口になります。
まとめ
- 2026年は、国の戦略とガイドラインが同じ方向に変わった年だった
- 警戒の中心は情報漏えいから事業停止へ、対策のゴールは「入られない」から「戻せる」へ移った
- 評価の範囲も自社の中から取引の連鎖へ広がり、セキュリティは取引条件になりつつある
- レジリエンスとは、境界を守ることではなく、つながりを強くすること
次回は、取引条件になりつつあるSCS評価制度を扱います。★はいくつから必要なのか、中小企業が現実的にどこを目指すのか、という話です。
参考(一次情報)
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日公開)
- サイバーセキュリティ戦略(2025年12月23日 閣議決定)
- サイバーセキュリティ2026(2026年7月31日 サイバーセキュリティ戦略本部決定)
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(2026年3月27日公表)
投稿者プロフィール

Consultation
記事の内容を、自社の課題に置き換えて整理しませんか。
現状整理から、必要な取り組みと進め方を一緒に考えます。
相談してみる